Cybersecurity – aus einer Hand: Risiken sichtbar machen, bevor andere sie finden.

okapio berät Unternehmen zu Risiko Check, Infrastruktur, Cloud, Awareness sowie KI und Automatisierung. Mit festen Ansprechpartnern statt Ticketsystem.

Antwort in der Regel innerhalb von 24 Stunden. Ein Gespräch, kein Vertriebsdruck.

Angriffspfad wird an der Schutzschicht gestoppt Netzwerkgraph aus Servern, Cloud und Endgeräten. Ein Angriffspfad (blau hervorgehoben) führt von außen über Web und API auf die Kundendaten und wird von einem Schutzschild gestoppt. Internet Web API Kundendaten blockiert

Unsere Arbeit orientiert sich an

  • NIS2
  • CRA
  • DSGVO
  • EU Data Act
  • BSI IT-Grundschutz
  • OWASP
  • MVSP

Leistungen

Sieben Bereiche. Ein Ziel: weniger unbekannte Risiken.

Sie müssen nicht alles auf einmal angehen. Wir starten dort, wo Ihr Risiko am größten ist.

Ein klares Bild Ihrer Risiken, bevor Sie investieren.

Der Risiko Check ist der ruhigste Einstieg. Wir prüfen Netzwerk, Zugriffsrechte, Backups und bestehende Software und sagen Ihnen, welche Lücken zuerst geschlossen werden sollten.

  • Bestandsaufnahme und Schwachstellenanalyse
  • Risikobewertung nach Wahrscheinlichkeit und Schaden
  • Priorisierte Liste mit Verantwortlichen
  • Ergebnis persönlich besprochen, nicht nur verschickt
Dazu sprechen (Risiko Check)
Risiko-Matrix mit priorisierter Liste Eine Matrix aus Wahrscheinlichkeit und Schaden. Mehrere Risiken liegen als Punkte darin, zwei davon im kritischen Feld oben rechts. Eine Linie führt vom kritischsten Risiko zu einer Liste, die die Reihenfolge der Maßnahmen zeigt. 1 2 3 Wahrscheinlichkeit Schaden Reihenfolge Zuerst das Kritische

Eine Roadmap, die Sie umsetzen können.

Wir klären, was Sie schützen müssen, wie hoch das Risiko ist und was zuerst dran ist. Das Ergebnis ist eine priorisierte Roadmap mit Verantwortlichen. Kein Aktenordner, den niemand liest.

  • Sicherheitsberatung und Richtlinien
  • Compliance-Management mit Bezug auf NIS2, CRA, DSGVO, EU Data Act und BSI IT-Grundschutz
  • Einordnung von Kundenanforderungen
  • Begleitung bei der Umsetzung
Dazu sprechen (Beratung)
Roadmap mit Entscheidungspunkt Roadmap mit vier nummerierten Meilensteinen und einer Weggabelung. Ein Zweig wird verfolgt, der andere verworfen. 1 2 3 4 Ist-Stand Entscheidung Ziel

Netze und Server, die nicht überraschen.

Wir schauen auf Netzwerk, Server und Endgeräte, so wie ein Angreifer es täte. Dann trennen, härten und dokumentieren wir.

  • Netzwerksegmentierung und Zugriffskonzepte
  • Härtung von Servern und Endgeräten, Verschlüsselung
  • Patch- und Schwachstellenmanagement, Monitoring
  • Hardware- und Software-Management
  • Backup- und Wiederanlaufkonzept
Dazu sprechen (IT Security)
Netzwerk in getrennten Zonen Topologie aus Internet, Firewall und Switch. Darunter drei getrennte Zonen: Büro, Server und Produktion. Eine direkte Verbindung zwischen Büro und Produktion ist gesperrt. Büro Server Produktion

Konfigurationsfehler finden, bevor sie ausgenutzt werden.

Die meisten Cloud-Risiken sind keine Zero-Days, sondern offene Speicher, zu weite Rechte und vergessene Zugänge. Wir prüfen Ihre Konten und liefern Findings mit Priorität und konkretem Fix.

  • Prüfung von Identitäten, Rechten, Netzwerk und Speicher
  • Findings mit Priorität und Lösungsweg
  • SaaS-Anbindungen und Integrationen
  • Sichere Entwicklung entlang der OWASP-Empfehlungen
Dazu sprechen (Cloud- und SaaS-Security)
Cloud-Graph mit Konfigurations-Findings Eine Cloud ist mit Speicher, Identitäten, Datenbank und SaaS-App verbunden. Zwei Dienste tragen nummerierte Findings, ein drittes ist behoben. Rechts steht die Findings-Liste mit Priorität. 1 2

Prüfpfad statt Bauchgefühl.

Wir prüfen gegen einen klar definierten Maßstab und halten fest, was wir gesehen haben. Sie erhalten nachvollziehbare Nachweise und eine Lückenliste mit Maßnahmen.

  • Audit orientiert an BSI IT-Grundschutz, OWASP oder MVSP
  • Klarer Status je Anforderung
  • Lückenliste mit Maßnahmen
  • Vorbereitung auf externe Prüfungen und Kundenfragebögen
Dazu sprechen (Audits)
Checkliste mit Prüfpfad und Status Checkliste mit fünf Prüfpunkten. Zwei sind erledigt, einer ist in Prüfung, zwei sind offen. Ein Prüfpfad verbindet die Punkte. Rechts zeigt eine Statusanzeige den Fortschritt. erledigt in Prüfung offen

Menschen erkennen, was Technik übersieht.

Ein guter Filter hilft, aber nicht immer. Wir zeigen Ihrem Team an echten Beispielen, woran es Phishing erkennt und wohin es sich wendet, wenn es unsicher ist.

  • Schulungen für Geschäftsführung und Mitarbeitende
  • Kurze Formate mit Beispielen aus Ihrem Alltag
  • Meldewege: „Wen rufe ich an?"
  • Phishing-Tests nur nach Abstimmung mit Datenschutz und Betriebsrat
Dazu sprechen (Awareness)
Ein Phishing-Signal wird von Menschen im Netzwerk erkannt Personen als Knoten in einem Netzwerk. Eine Phishing-Nachricht erreicht mehrere Personen. Eine davon erkennt sie und meldet sie an die Meldestelle. Phishing-Mail erkennt & meldet Meldestelle
Automatisierter Ablauf mit KI-Schritt und menschlicher Freigabe Eingehende Dokumente laufen durch einen automatisierten Ablauf. Ein KI-Schritt bereitet sie auf, eine Person prüft und gibt frei, danach landet das Ergebnis im Zielsystem. Eingang KI bereitet vor Mensch gibt frei Zielsystem Rückfrage bei Unsicherheit

Routine automatisieren, Kontrolle behalten.

Wir prüfen, wo KI und Automatisierung Ihrem Team Arbeit abnehmen, und bauen Abläufe, die sicher und nachvollziehbar bleiben. Ein Mensch entscheidet dort, wo es zählt.

  • Potenzialanalyse: Welche Abläufe lohnen sich?
  • Automatisierung wiederkehrender Aufgaben, z. B. Dokumente, Tickets, Berichte
  • Sicherer Einsatz von KI-Assistenten: Datenschutz, Zugriffsrechte, Freigaben
  • Klare Regeln für den KI-Einsatz im Unternehmen
Dazu sprechen (KI und Automatisierung)

Warum okapio

Nah dran. Konkret. Mit festen Ansprechpartnern.

  1. Nähe.

    Wir sitzen in Böblingen. Termine vor Ort in der Region Stuttgart sind der Normalfall, nicht die Ausnahme.

  2. Praxis.

    Über 10 Jahre Erfahrung in der IT für Unternehmen in der Region. Kein Callcenter, sondern ein Ansprechpartner.

  3. Feste Ansprechpartner.

    Sie haben einen Namen und eine Telefonnummer, kein Ticket. Wer Ihr Projekt startet, führt es auch zu Ende.

  4. Datensouveränität.

    Unsere Werkzeuge werden in Deutschland gehostet. Ihre Daten bleiben auf Servern in Deutschland, unter europäischem Datenschutzrecht und unter Ihrer Kontrolle.

Leistungsbereiche
7
Schritte im Vorgehen
6
feste Ansprechperson pro Projekt
1

Vorgehen

In sechs Schritten von der Frage zur Maßnahme.

Sie wissen in jedem Schritt, was passiert, wer es macht und was als Nächstes kommt.

  1. Bestandsaufnahme

    Nach dem Erstgespräch prüfen wir Netzwerk, Zugriffsrechte, Backups und bestehende Software. Auf Wunsch unterzeichnen wir vorher eine Geheimhaltungsvereinbarung.

  2. Risiko Check und Bewertung

    Aus der Bestandsaufnahme leiten wir die Risiken ab, die für Ihr Unternehmen wirklich zählen, und ordnen sie nach Dringlichkeit. Keine lange Liste ohne Reihenfolge.

  3. Fahrplan

    Ein umsetzbarer Maßnahmenplan mit Verantwortlichen und Aufwand, auf Wunsch mit Bezug auf NIS2 oder BSI IT-Grundschutz. Sie wissen, was wann passiert.

  4. Umsetzung

    Technische und organisatorische Maßnahmen führen wir gemeinsam ein, von Verschlüsselung und Zugriffskonzepten bis zur Backup-Strategie. Wir dokumentieren nachvollziehbar, was erledigt ist.

  5. Schulung und Awareness

    Wir schulen Ihr Team an echten Beispielen. Nach Abstimmung mit Datenschutz und Betriebsrat zeigen Phishing-Tests, ob das Gelernte im Alltag ankommt.

  6. Begleitung

    Sicherheit ist kein einmaliges Projekt. Ihre feste Ansprechperson prüft den Stand regelmäßig und passt die Maßnahmen an neue Bedrohungen an.

Werkzeuge

Zwei eigene Werkzeuge, die unsere Beratung ergänzen.

Ein Überblick über Ihren Compliance-Stand und ein Blick auf Ihre von außen sichtbare Angriffsfläche. Beide Werkzeuge sind im Aufbau und noch nicht zugänglich.

Hosted in Germany.

Unsere Werkzeuge werden in Deutschland gehostet. Ihre Daten liegen auf Servern in Deutschland und unterliegen dem europäischen Datenschutzrecht. Das stärkt Ihre Datensouveränität: Sie behalten die Kontrolle darüber, wo Ihre Daten liegen und wer sie verarbeitet.

  • Server in Deutschland
  • Europäisches Datenschutzrecht
  • Kontrolle über Ihre Daten

Compliance Copilot

Im Aufbau

Hosted in Germany

Frameworks aktivieren, Controls abarbeiten und den Fortschritt über die Zeit verfolgen. Jederzeit einsehbar, ohne auf den nächsten Termin zu warten.

VorschauBeispieldaten
78%
Etablierte StufeDurchschnitt über 3 aktive Frameworks
  • BSI82%
  • NIS264%
  • DSGVO91%
  • Hosted in Germany: Betrieb auf Servern in Deutschland
  • Mehrere Frameworks an einem Ort: NIS2, DSGVO, BSI IT-Grundschutz, CRA und MVSP
  • Live-Score und Verlauf: Snapshots zeigen den Fortschritt über die Zeit
  • KI-gestützte Nachweisprüfung: Die KI schlägt einen Status vor, Sie bestätigen
  • PDF-Export für Audits

Attack Surface Monitor

Im Aufbau

Hosted in Germany

Domains, Subdomains, IP-Adressen und Zertifikate werden erfasst, Findings nach Schweregrad geordnet. Damit Sie sehen, was von außen sichtbar ist, bevor andere es tun.

VorschauBeispieldaten
24
Assets
1
Kritisch
1
Hoch
3
Mittel
  • Veraltete TLS-Version aktivshop.beispiel.de · vor 2 Tagen
    Kritisch
  • Offener Management-Port erreichbar203.0.113.4:8080 · vor 5 Tagen
    Hoch
  • Zertifikat läuft in 14 Tagen abmail.beispiel.de · vor 1 Tag
    Mittel
  • Hosted in Germany: Betrieb auf Servern in Deutschland
  • Assets automatisch im Blick: Domains, Subdomains, IPs, offene Ports, Zertifikate
  • Findings nach Schweregrad: kritisch, hoch, mittel, niedrig
  • Scan direkt anfragen
  • PDF-Report für Geschäftsführung oder Prüfer

Die Werte in den Vorschauen sind Beispieldaten und keine Kundendaten. Zugang folgt, sobald die Werkzeuge bereitstehen. Beide Werkzeuge werden in Deutschland gehostet.

Region

Aus Böblingen für die Region Stuttgart.

Wir arbeiten vor Ort in Böblingen, Sindelfingen, Stuttgart, Leonberg, Herrenberg, Esslingen und Umgebung. Für Themen, die es zulassen, arbeiten wir auch remote in ganz Baden-Württemberg.

  • Böblingen
  • Sindelfingen
  • Stuttgart
  • Leonberg
  • Herrenberg
  • Esslingen
Brühlweg 22, 71111 Waldenbuch
Schematische Karte der Region Stuttgart Abstrakte, nicht maßstäbliche Karte mit Höhenlinien und einem Flusslauf. Markiert sind Böblingen (Standort), Stuttgart, Sindelfingen, Leonberg, Herrenberg, Esslingen und Ludwigsburg. Stuttgart Böblingen Sindelfingen Leonberg Herrenberg Esslingen Ludwigsburg
Schematische Darstellung, nicht maßstäblich.
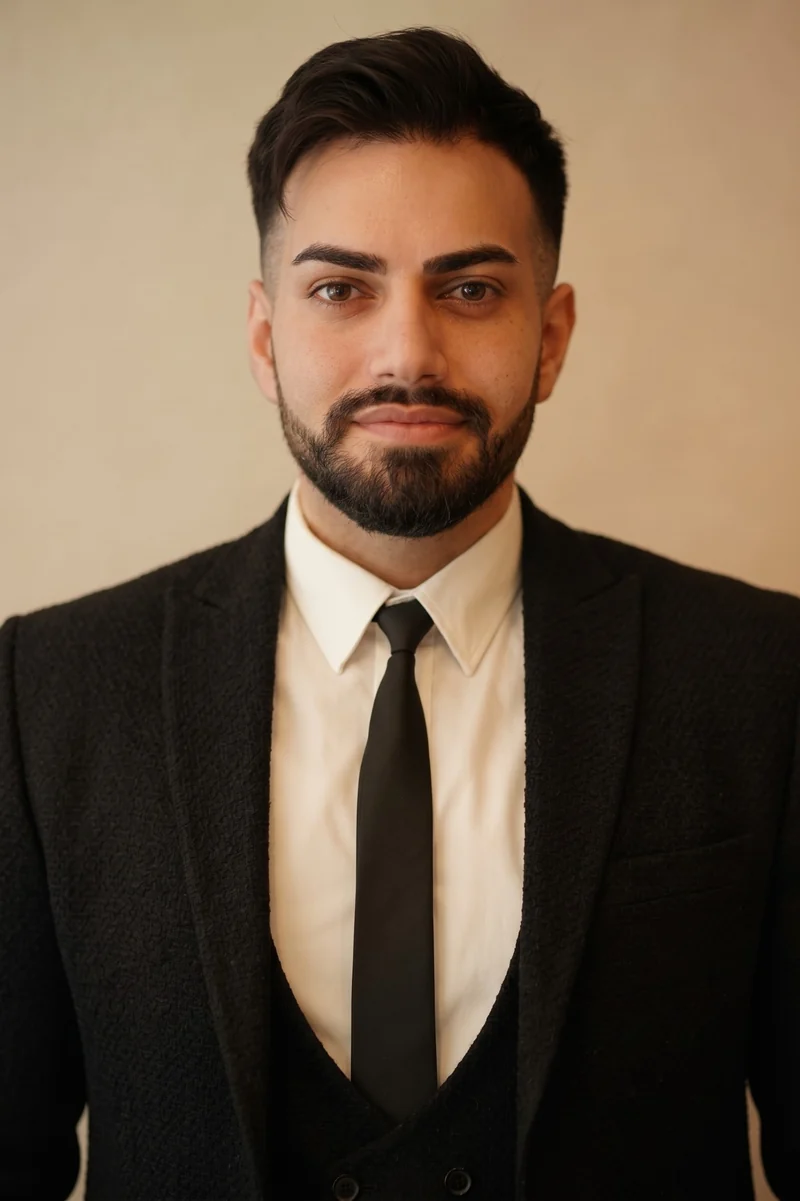
Taha Cevik, Cybersecurity und IT bei okapio

Team

Der Mensch hinter okapio.

Bei okapio sprechen Sie mit der Person, die Ihr Projekt auch umsetzt, schon im ersten Gespräch.

Taha Cevik

Cybersecurity und IT

Über 10 Jahre Erfahrung in der IT. CCSK-zertifiziert (Certificate of Cloud Security Knowledge, Cloud Security Alliance).

FAQ

Häufige Fragen.

Ihre Frage fehlt? Schreiben Sie uns.

Welche Regularien betreffen unser Unternehmen?

Das hängt von Branche, Größe und Ihrer Rolle in Lieferketten ab. Wir ordnen gemeinsam ein, ob und wie NIS2, der Cyber Resilience Act (CRA), die DSGVO oder der EU Data Act für Sie gelten und was daraus praktisch folgt.

Eine verbindliche Rechtsauskunft geben wir nicht. Dafür ziehen wir bei Bedarf Ihre Rechtsberatung hinzu.

Wie läuft die Zusammenarbeit ab?

Erstgespräch, Bestandsaufnahme, Bericht mit priorisierter Roadmap, Begleitung bei der Umsetzung. Sie haben in allen Schritten dieselbe Ansprechperson.

Arbeiten Sie vor Ort oder remote?

Beides. In Böblingen, Stuttgart und Umgebung arbeiten wir gern direkt bei Ihnen im Unternehmen. Vieles lässt sich auch remote klären, in ganz Baden-Württemberg. Was sinnvoll ist, entscheiden wir gemeinsam.

Wie bereiten wir uns auf das Erstgespräch vor?

Sie brauchen nichts vorzubereiten. Hilfreich ist ein grober Überblick: welche Systeme Sie nutzen, wer die IT betreut und was Ihnen gerade Sorgen macht. Den Rest klären wir im Gespräch.

Unterstützen Sie bei Kundenanforderungen und Sicherheitsfragebögen?

Ja. Wir helfen Ihnen, Anforderungen Ihrer Kunden einzuordnen, Nachweise zusammenzustellen und Fragebögen nachvollziehbar zu beantworten. Lücken, die dabei sichtbar werden, landen priorisiert auf Ihrer Roadmap.

Sind Sie zertifiziert?

Ja. Taha Cevik ist CCSK-zertifiziert (Certificate of Cloud Security Knowledge der Cloud Security Alliance). Das ist ein anerkannter Nachweis für Fachwissen in Cloud-Sicherheit.

In unserer Arbeit orientieren wir uns zusätzlich an frei zugänglichen Standards und Regularien wie NIS2, CRA, DSGVO, BSI IT-Grundschutz, OWASP und MVSP.

Wie gehen Sie mit vertraulichen Informationen um?

Auf Wunsch schließen wir vor dem ersten Blick in Ihre Systeme eine Geheimhaltungsvereinbarung. Wir verlangen nur die Zugriffe, die wir für die Aufgabe brauchen, und dokumentieren, was wir gesehen haben.

Wir haben keine eigene Security-Abteilung. Ist das ein Problem?

Nein, das ist bei vielen Unternehmen so. Wir richten die Roadmap an Ihren Ressourcen aus und benennen, was intern, extern oder gar nicht nötig ist.

Setzen Sie Maßnahmen auch selbst um?

Auf Wunsch begleiten wir die wichtigsten Maßnahmen und prüfen, ob sie wirken. Was Ihre IT oder Ihr Dienstleister selbst umsetzt, stimmen wir mit den Beteiligten ab.

Wo werden unsere Daten gespeichert?

Unsere Werkzeuge werden in Deutschland gehostet. Ihre Daten liegen auf Servern in Deutschland und unterliegen dem europäischen Datenschutzrecht. Wir besprechen mit Ihnen vorab, welche Daten verarbeitet werden und wie lange sie gespeichert bleiben.

Für welche Unternehmen arbeiten Sie?

Für Unternehmen aus allen Branchen, vor Ort in der Region Stuttgart und remote in ganz Baden-Württemberg.

Kontakt

Sprechen wir über Ihr wichtigstes Risiko.

Beschreiben Sie kurz, worum es geht. Wir melden uns bei Ihnen persönlich.

Lieber direkt?

Danke. Ihre Anfrage ist bei uns angekommen. Wir melden uns bei Ihnen.

Wir verwenden Ihre Angaben nur, um Ihre Anfrage zu beantworten. Keine Weitergabe, kein Newsletter.

Klappt das Formular nicht? Per E-Mail schreiben